Seguro que te has enterado porque ha salido hasta en los Telediarios: Internet lleva unos días en jaque por culpa de PHP2Shell, dos vulnerabilidades críticas de PHP, un lenguaje de scripting utilizado por servidores web y algunos servicios NAS. Estas vulnerabilidades, identificadas como CVE-2026-109618 y CVE-2026-109619, podrían permitir a los atacantes ejecutar código en los servidores afectados sin necesidad de iniciar sesión. Así que, resumiendo, prácticamente «todo Internet» está en riesgo.
El equipo de desarrollo de PHP publicó ayer actualizaciones de seguridad urgentes para parchear las versiones entre la 8.2 y la 8.5. Y ojo porque la urgencia no es hipotética, ya que la propia Amazon detectó un intento de explotación de estas vulnerabilidades el pasado 17 de octubre, cuatro días antes de que se hicieran públicas.
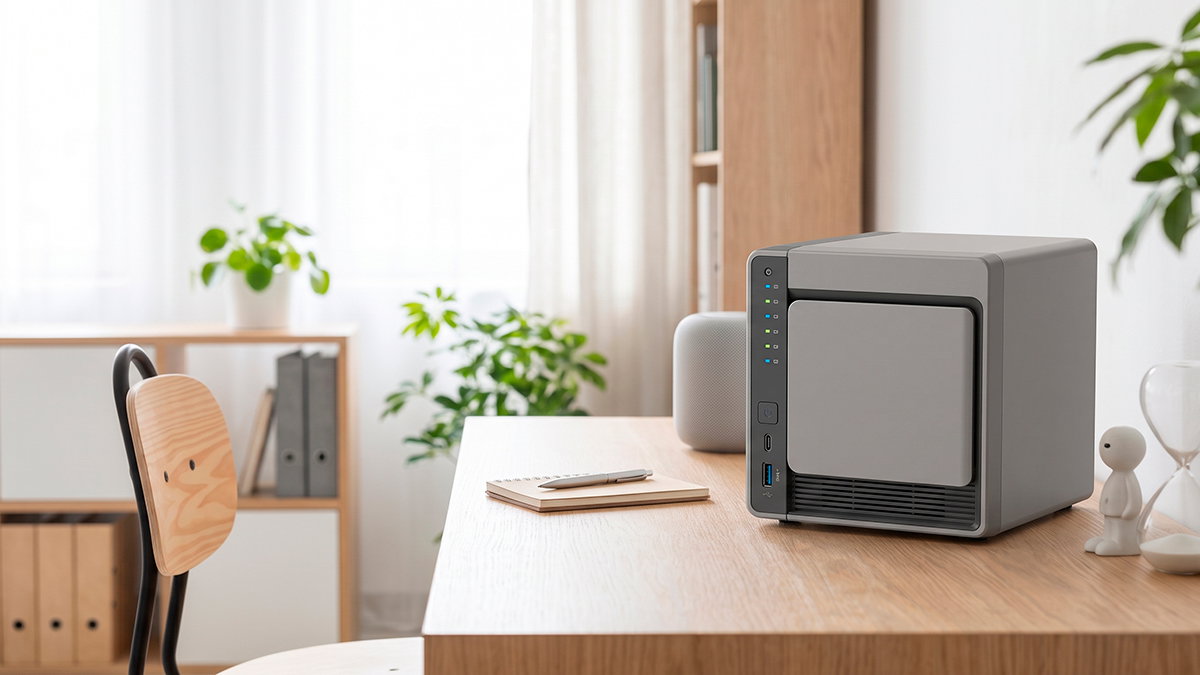
Y quizás estéis pensando, «pero yo no soy informático de ninguna empresa, a mí esto me da igual». Puede que sí, puede que no. Porque resulta que si tienes un NAS expuesto a Internet, ya sea para tus archivos multimedia o para tus documentos y fotos, estás en peligro. Y sabemos de buena tinta que muchos de vosotros utilizáis este tipo de dispositivos.
La amenaza afecta tanto al software mantenido por el fabricante como a las aplicaciones que se ejecutan de forma independiente en contenedores Docker. En ambos casos, el riesgo de un ataque remoto depende de si los atacantes pueden acceder al servicio PHP vulnerable o no. Así que las dos grandes marcas del mercados de dispositivos NAS, Synology y QNAP, están trabajando a contrarreloj para solucionar esta vulnerabilidades PHP lo antes posible. Vamos a repasar en qué estado se encuentran.
Synology ya ha lanzado algunos parches para PHP, pero QNAP está en ello
Esto avanza rápido, así que os vamos a contar cómo está el tema a la hora de escribir este artículo. Synology ya ha publicado paquetes PHP actualizados para solucionar las vulnerabilidades. Su aviso de seguridad identifica las versiones de PHP de la 7.3 a la 8.4, Mail Station y Synology Calendar entre los productos afectados.
Los paquetes actualizados de PHP 8.2 y PHP 8.4 están disponibles en el Centro de Paquetes y el archivo de descargas de Synology. Aún así, el fabricante recomienda a los usuarios que vayan realizando consultar para conocer el estado de otros paquetes afectados, en lugar de asumir que todos los componentes ya han sido actualizados.
Synology también distingue entre los paquetes PHP instalados por separado y los componentes PHP integrados en DiskStation Manager. El fabricante afirma que su versión integrada de PHP no está expuesta a vulnerabilidades externas, lo que hace improbable su explotación a través de dicho componente.
En cuanto a QNAP, el fabricante lanzó ayer una comunicación en la que confirma que una gama relativamente amplia de sus productos ha sido afectada por el problema con el PHP. La lista incluye el sistema operativo QTS 5.2.11 y versiones anteriores, así como QTS 6.1.0 y varias versiones de QuTS hero y QuTScloud, las versiones del sistema que utilizan los equipos más profesionales. No se libran aplicaciones como Note Station 3.
La empresa asegura estar trabajando en soluciones, pero no ha especificado cuándo estarán disponibles. QNAP de momento no ha reportado ataques dirigidos a sus dispositivos, pero sí se han documentado intentos de explotar servidores PHP vulnerables.
Tal es el problema que, hasta que se publiquen las actualizaciones, QNAP recomienda eliminar la exposición directa a internet desactivando el reenvío de puertos, UPnP y los servicios de acceso remoto innecesarios. Los usuarios que necesiten conexiones remotas deben usar una VPN y restringir el acceso de administración a redes de confianza.
Deshabilitar el servidor web integrado puede reducir la exposición si el servicio no es necesario, pero QNAP advierte que esto no protege la interfaz de administración del NAS. Las restricciones de red siguen siendo necesarias mientras el software afectado no esté actualizado. Así que si tenéis un servidor QNAP expuesto a Internet, mucho ojo.
Otros fabricantes de dispositivos NAS están evaluando posibles incidencias
QNAP y Synology no son los únicos fabricantes de dispositivos NAS por supuesto. De hecho, en los últimos años han llegado al mercados varias marcas nuevas. Según informan los amigos de Appleinsider, TerraMaster ha reconocido el problema después de que un usuario informara en Reddit haber encontrado PHP 7.4.33 ejecutando la interfaz de administración en un NAS F2-425. En una respuesta de ayer, el fabricante indicó que su equipo estaba investigando y probando el problema, y trabajando para solucionarlo.
En cuanto a Ugreen, no se ha podido confirmar si han publicado una actualización de seguridad para PHP2Shell o de si sus modelos NAS están afectados. De igual modo, tampoco se ha podido confirmar la existencia de un parche ni una lista de dispositivos afectados por parte de la marca Asustor. Este fabricante sí tiene una página de avisos de seguridad, pero el estado de esta vulnerabilidad específica figura como «en curso».
Si utilizas Docker tendrás que actualizar los contenedores de forma independiente
Cuando los fabricantes lancen las actualizaciones pertinentes, cerraran solo «una de las puertas» de acceso, ya que si tienes contenedores Docker instalados en tu NAS estos todavía pueden contener la vulnerabilidad. Y es que estas aplicaciones pueden incluir sus propias instalaciones de PHP, que no necesariamente se actualizan cuando el fabricante aplica parches al firmware del NAS.
Así que si ejecutas servicios basados en PHP en Docker, deberas revisar cada aplicación de forma independiente e instalar las actualizaciones correspondientes en cuanto estén disponibles. ¡No lo dejes!